如果每一次会议、茶水间闲聊甚至约会都被转录和总结,谁真的会去读这些记录?
发生了什么
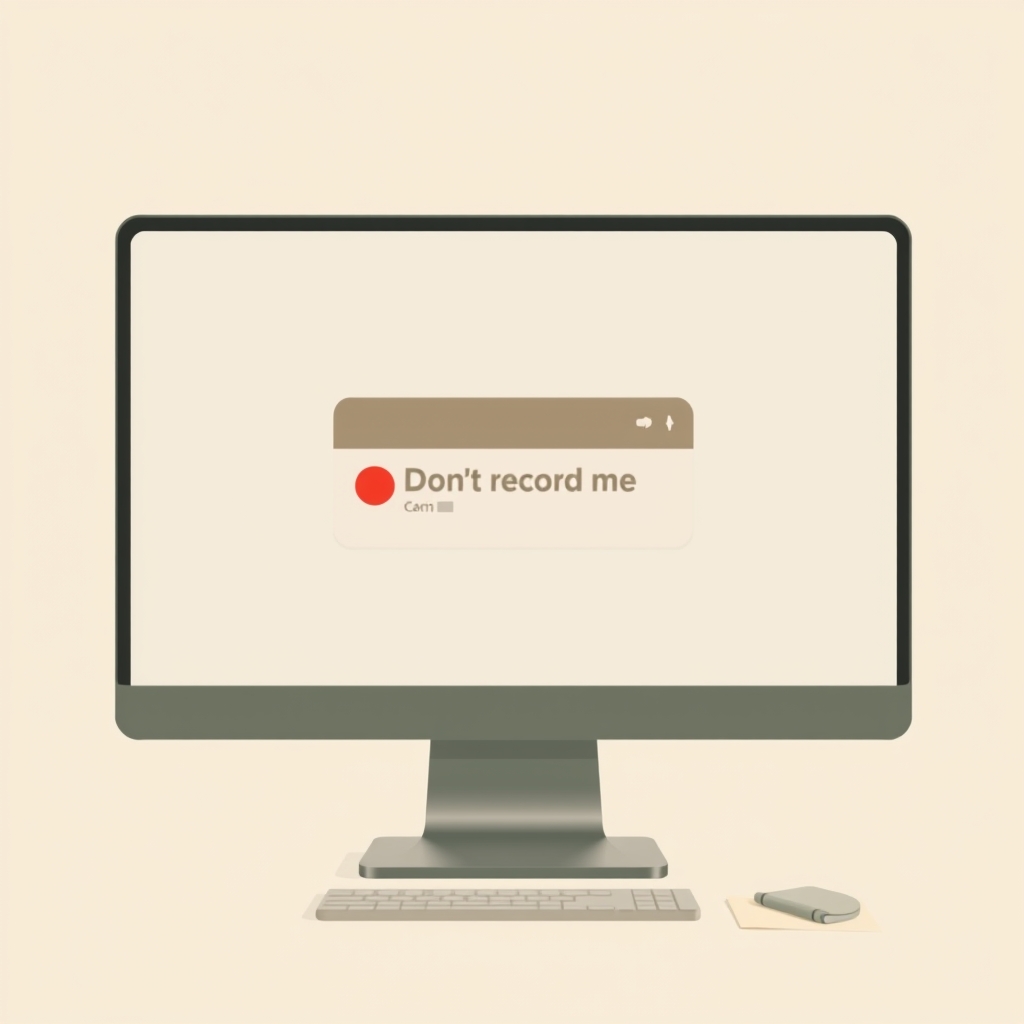
近日,视频会议平台 Zoom 被曝存在一个漏洞:用户可以通过某种方式发送“Don't record me”(别录我)的指令,但该指令并不会真正阻止会议被录制。实际上,会议主持人或参与者仍然可以继续录制,而发送指令的用户可能误以为自己的隐私得到了保护。这一漏洞由安全研究人员发现,并已在 TechCrunch 等媒体上报道。
为什么重要
Zoom 在疫情期间迅速普及,成为远程办公、在线教育甚至社交活动的标配。然而,其隐私和安全问题一直备受诟病。从早期的“Zoombombing”(陌生人闯入会议)到如今的“别录我”漏洞,用户对会议内容的控制权始终薄弱。
这一漏洞的严重性在于,它触及了数字时代的一个核心矛盾:便利与隐私的平衡。自动转录和 AI 摘要功能越来越普及,但用户是否真的知情并同意被记录?漏洞的存在意味着,即使你明确表达了“不要录我”的意愿,也无法确保对方遵守。这不仅仅是技术问题,更是信任问题。
影响与看点
对普通用户而言,这一漏洞提醒我们:在数字会议中,默认假设自己可能被录制,除非有明确的视觉或听觉提示。对于企业,尤其是处理敏感信息的行业(如法律、医疗、金融),需要重新评估 Zoom 等平台的数据处理政策,并考虑更严格的录制权限管理。
对开发者而言,这一事件再次凸显了“用户意图”与“实际行为”之间的鸿沟。设计隐私控制功能时,不仅要考虑技术实现,还要确保用户能直观理解其效果。Zoom 的“别录我”功能如果只是表面上的 UI 开关,而没有后端强制执行,那么它本质上就是误导。
值得关注的是,这一漏洞是否会推动监管机构加强对会议记录软件的审查。欧盟的 GDPR 和加州的 CCPA 对数据收集有严格规定,而“别录我”漏洞可能构成违规。Zoom 能否快速修复并重建信任,将是其未来发展的关键。
独立判断:在 AI 驱动的记录工具日益普及的今天,用户需要更明确的“录制指示灯”和真正的“不录制”选项,而非一个形同虚设的按钮。