AI智能体的自主性越强,其交互安全就越成为不可回避的议题。AC2协议的出现,正是对这一短板的直接回应。
发生了什么
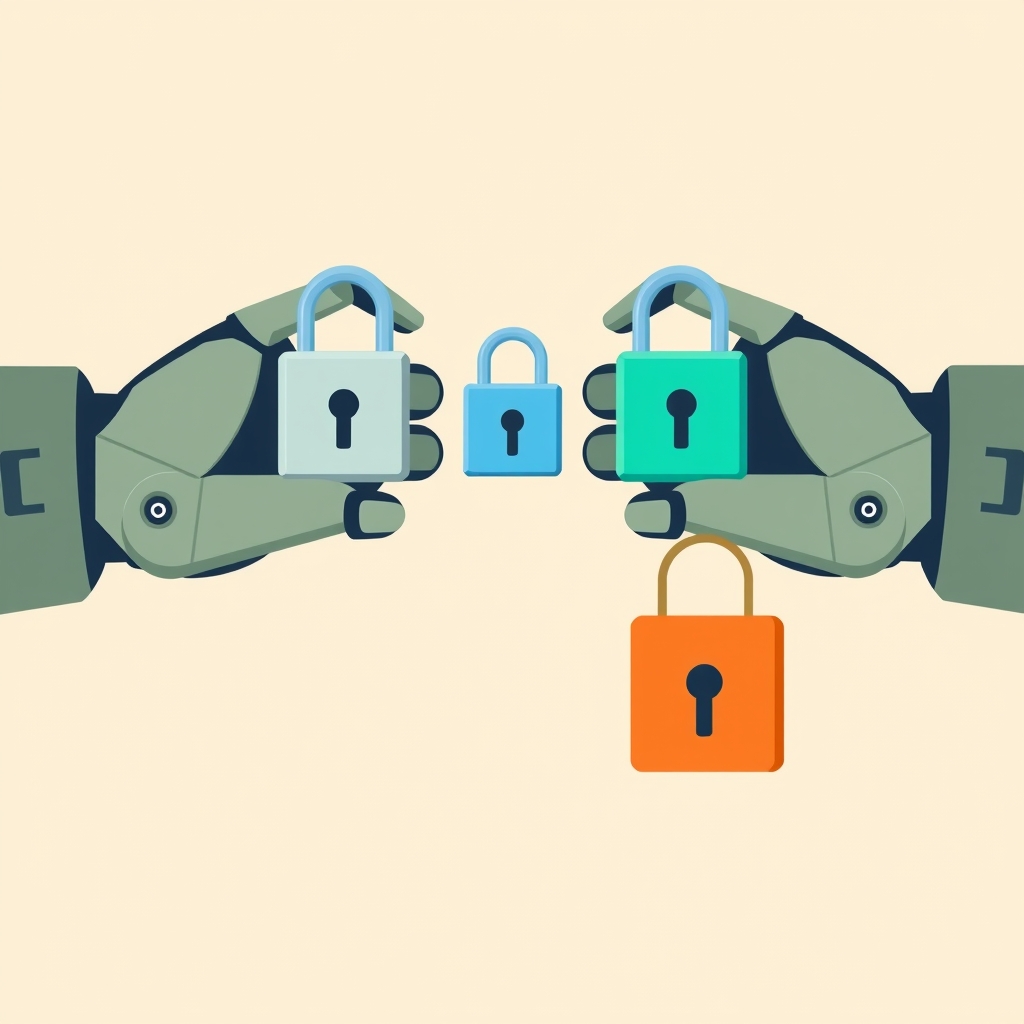
AC2协议(Agent-to-Agent Communication Protocol)被提出作为AI智能体之间的安全通信标准。它并非一个具体的应用,而是一个旨在填补智能体交互安全空白的协议层。该协议的核心是建立智能体之间的身份验证与授权机制,确保一个智能体在调用另一个智能体或访问资源时,能够验证对方身份并控制权限。目前,该协议在Hacker News上引发了讨论,但具体技术细节尚未完全公开。
为什么重要
当前AI智能体(如AutoGPT、BabyAGI等)的兴起,使得智能体能够自主规划并执行任务,但它们的交互方式大多基于简单的API调用,缺乏标准化的安全机制。这种缺失意味着,一旦智能体被恶意利用,可能导致数据泄露、未授权操作甚至更严重的后果。AC2协议的提出,试图为智能体通信建立类似TLS之于HTTPS的安全基础。它可能成为智能体生态系统的关键基础设施,类似于OAuth之于Web应用,为智能体之间的信任与协作提供保障。
影响与看点
AC2协议若被广泛采用,将深刻影响AI智能体的开发范式。开发者需要为智能体集成该协议,从而增加开发复杂度,但同时也提升了系统的安全性。对于企业用户而言,该协议可能成为部署智能体解决方案的合规要求。值得关注的是,该协议能否与现有智能体框架(如LangChain、AutoGen)无缝集成,以及其性能开销是否可控。此外,协议是否支持去中心化场景下的身份管理,也是未来看点。独立判断:AC2协议的出现标志着智能体安全从“事后补救”转向“事前设计”,但其能否成为标准,取决于生态支持力度与落地效果。